英国、AIの安全対策を強化へ 自律型エージェントとサイバーリスクへの備えを進める
政府はサイバー防御の試行事業を拡大し、法的な保護や事故報告のあり方を検討する。自律性が高まるAIを、人が監督できる状態に保つ狙いだ。
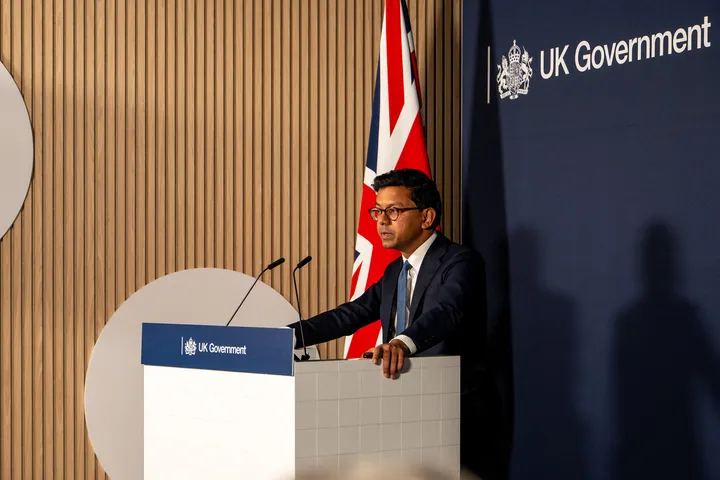
英国政府は10月12日、人工知能(AI)のリスクに対する防御を強める一連の措置を発表した。技術を全面的に禁止するのではなく、人の監督が少なくても仕事を進めるシステムや、短時間で広がる事故への対応を準備する方針だ。
カニシュカ・ナラヤンAI担当相が、インペリアル・カレッジ・ロンドンで説明した。AIを使ったソフトウエアの弱点の検出を拡大し、高度なモデルの評価を続けるとともに、サイバーセキュリティー・レジリエンス法案の枠組みで追加的な保護を検討する。
「1,000件の脆弱性」は「1,000件の攻撃」ではない
政府によると、二つの試行事業が公共部門のシステムで1,000件を超える潜在的な脆弱性を発見し、対処する助けとなった。悪用され得る欠陥や弱点のことであり、1,000件の攻撃が実際に起きた、あるいは阻止されたという発表ではない。
ここにはAIの二面性がある。高性能な道具は攻撃者より先に欠陥を見つける助けになる一方、悪用を狙う側の探索も容易にし得る。公共サービスは、新しい道具を導入すれば危険がなくなると考えず、防御を改善する必要がある。
政府が保護を強化したい対象には、病院や生活に欠かせないサービスの提供事業者が含まれる。ただし、追加の義務がすべてすでに施行されたわけではない。一部の措置は、議員や専門家、実際に運用する事業者と詳細を詰めるとしている。
AIが実際に行動する場合の管理
AIエージェントは文章を答えるだけではない。複数の操作を組み合わせ、外部の道具を使い、人の介入を減らしながら目標に向かうことができる。許可された範囲から行動が外れたとき、権限設定、監視、事故を封じ込める能力が重要になる。
国家サイバーセキュリティーセンターとAI Security Instituteは、こうした事故への対応と、被害を起こしかけた事例の把握を検討する。重大事故になる前の警告を記録することで、同じ失敗から学ぶ狙いだ。
ナラヤン氏は検証の必要性も強調した。開発企業が試験や安全対策について述べる内容が、実際に裏づけられるかを確かめるということだ。強力なモデルがあっても、公的機関が理解し、監督できなければ十分ではないという考えがある。
英国だけでは完結しない課題
同じ時期に、マイクロソフトのブラッド・スミス社長も国際的なルールを求めた。ロイターが伝えたBBCのインタビューでは、独立した評価、事故の通知、不適切な行動を止める仕組みを提案している。これは業界幹部の提案であり、承認済みの世界共通ルールではない。
米国、欧州、日本の企業や行政にも共通する問題だ。モデルや道具は国境を越えるが、被害を受けるのは具体的なサービスや、そのAIを選んでいない市民かもしれない。英国の対策は、技術の能力と公共的な監督の間にある隔たりを縮めようとしている。
今後の焦点は保護措置の詳細と実施方法になる。現段階では、AIを防御に活用する一方、自律性の拡大で人が介入できなくなる状況を防ぐ、という方向が示された。