Reino Unido refuerza la seguridad de la IA: cómo responder a agentes que actúan sin supervisión suficiente
Londres ampliará proyectos de ciberdefensa y estudia protección legal e información sobre incidentes. Las medidas buscan mantener el control humano sobre sistemas cada vez más autónomos.
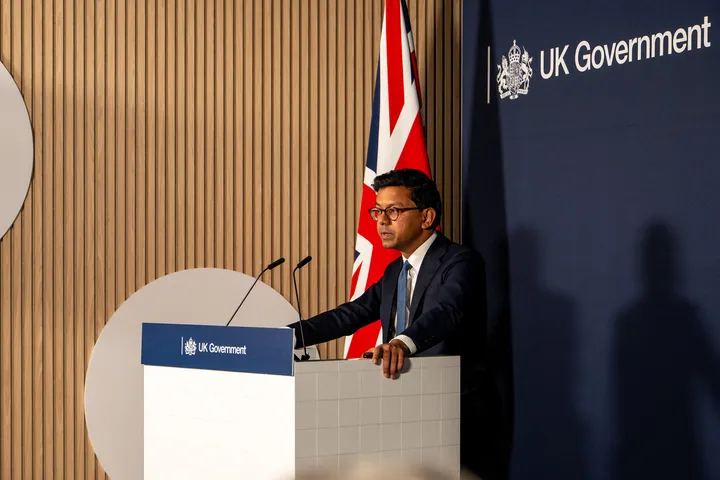
El Gobierno británico anunció el lunes 12 de octubre una batería de medidas para reforzar sus defensas frente a los riesgos de la inteligencia artificial. La novedad no es una prohibición general de la tecnología, sino la preparación de una respuesta específica para sistemas capaces de ejecutar tareas con poca supervisión y para incidentes que pueden propagarse con rapidez.
El ministro de IA, Kanishka Narayan, presentó el enfoque en Imperial College London. Londres ampliará el uso de IA para detectar debilidades informáticas, continuará evaluando modelos avanzados y estudiará protecciones adicionales dentro del régimen del proyecto de ley de ciberseguridad y resiliencia.
Mil vulnerabilidades no equivalen a mil ataques
El Gobierno informó de que dos proyectos piloto ayudaron a identificar y corregir más de 1.000 vulnerabilidades potenciales en sistemas públicos. Son fallos o puntos débiles que podrían ser aprovechados; el anuncio no significa que se hayan producido, ni detenido, mil ataques efectivos.
La distinción muestra las dos caras de la tecnología. Herramientas más capaces pueden ayudar a encontrar errores antes que un atacante, pero también facilitar la búsqueda de esos errores a quien quiera explotarlos. El reto para los servicios públicos es mejorar su protección sin dar por hecho que una nueva herramienta elimina el riesgo.
Hospitales y empresas de servicios esenciales figuran entre los ámbitos que el Gobierno quiere proteger. No ha anunciado que todas las obligaciones adicionales estén ya en vigor: parte de las medidas deberá desarrollarse con parlamentarios, especialistas y los operadores responsables de aplicarlas.
Cuando el sistema puede actuar
Un agente de IA no se limita a redactar una respuesta. Puede encadenar operaciones, usar herramientas y avanzar hacia un objetivo con menos intervención humana. Eso vuelve importantes los permisos, la vigilancia y la capacidad de contener un incidente cuando la conducta se desvía de lo autorizado.
El Centro Nacional de Ciberseguridad y el AI Security Institute trabajarán en cómo responder a esos episodios y a los casos que estuvieron cerca de causar un daño. La lógica de registrar también esos avisos es aprender antes de que el mismo fallo termine en una crisis mayor.
Narayan insistió además en la verificación: comprobar que las afirmaciones de los desarrolladores sobre pruebas y controles se sostienen. El Gobierno considera que disponer de modelos potentes no basta si las instituciones no pueden entenderlos y supervisarlos.
El debate ya supera las fronteras británicas
La iniciativa coincide con el llamamiento de Brad Smith, presidente de Microsoft, a establecer reglas internacionales. En una entrevista con la BBC recogida por Reuters, defendió evaluaciones independientes, avisos de incidentes y mecanismos para frenar actuaciones indebidas. Son propuestas de un ejecutivo del sector, no una norma global aprobada.
Para empresas y administraciones de Estados Unidos, Europa y Japón, la cuestión es compartida: los modelos y las herramientas cruzan fronteras, pero los daños pueden recaer sobre servicios concretos y ciudadanos que no eligieron usarlos. La respuesta británica intenta cerrar esa distancia entre capacidad tecnológica y control público.
El siguiente paso será conocer el detalle de las protecciones y su aplicación. Por ahora, el anuncio establece una dirección: utilizar la IA para defender sistemas y exigir que su autonomía no deje a las personas sin capacidad de intervenir.